
Cyber Resilience Act : la première échéance est passée
Depuis le 11 septembre 2026, les fabricants de produits connectés vendus en Europe doivent signaler les vulnérabilités activement exploitées et les incidents graves. L'essentiel du règlement s'appliquera le 11 décembre 2027. Ce que cela change pour ceux qui choisissent et installent des modems, des passerelles et des routeurs.
Une échéance européenne est passée le 11 septembre 2026. Elle ne pèse directement que sur les fabricants. Mais elle donne à ceux qui achètent, installent et exploitent des équipements connectés quelque chose qu'ils n'avaient pas : des questions précises à poser, et des réponses qui engagent.
En bref
- Depuis le 11 septembre 2026, les fabricants signalent les vulnérabilités activement exploitées et les incidents graves.
- Le gros du règlement — sécurité dès la conception, gestion des vulnérabilités, mises à jour — s'appliquera le 11 décembre 2027.
- Installateurs et exploitants n'ont pas d'obligation de signalement, mais ont intérêt à choisir dès maintenant du matériel encore suivi dans dix ans.
Un règlement pour tout ce qui se connecte
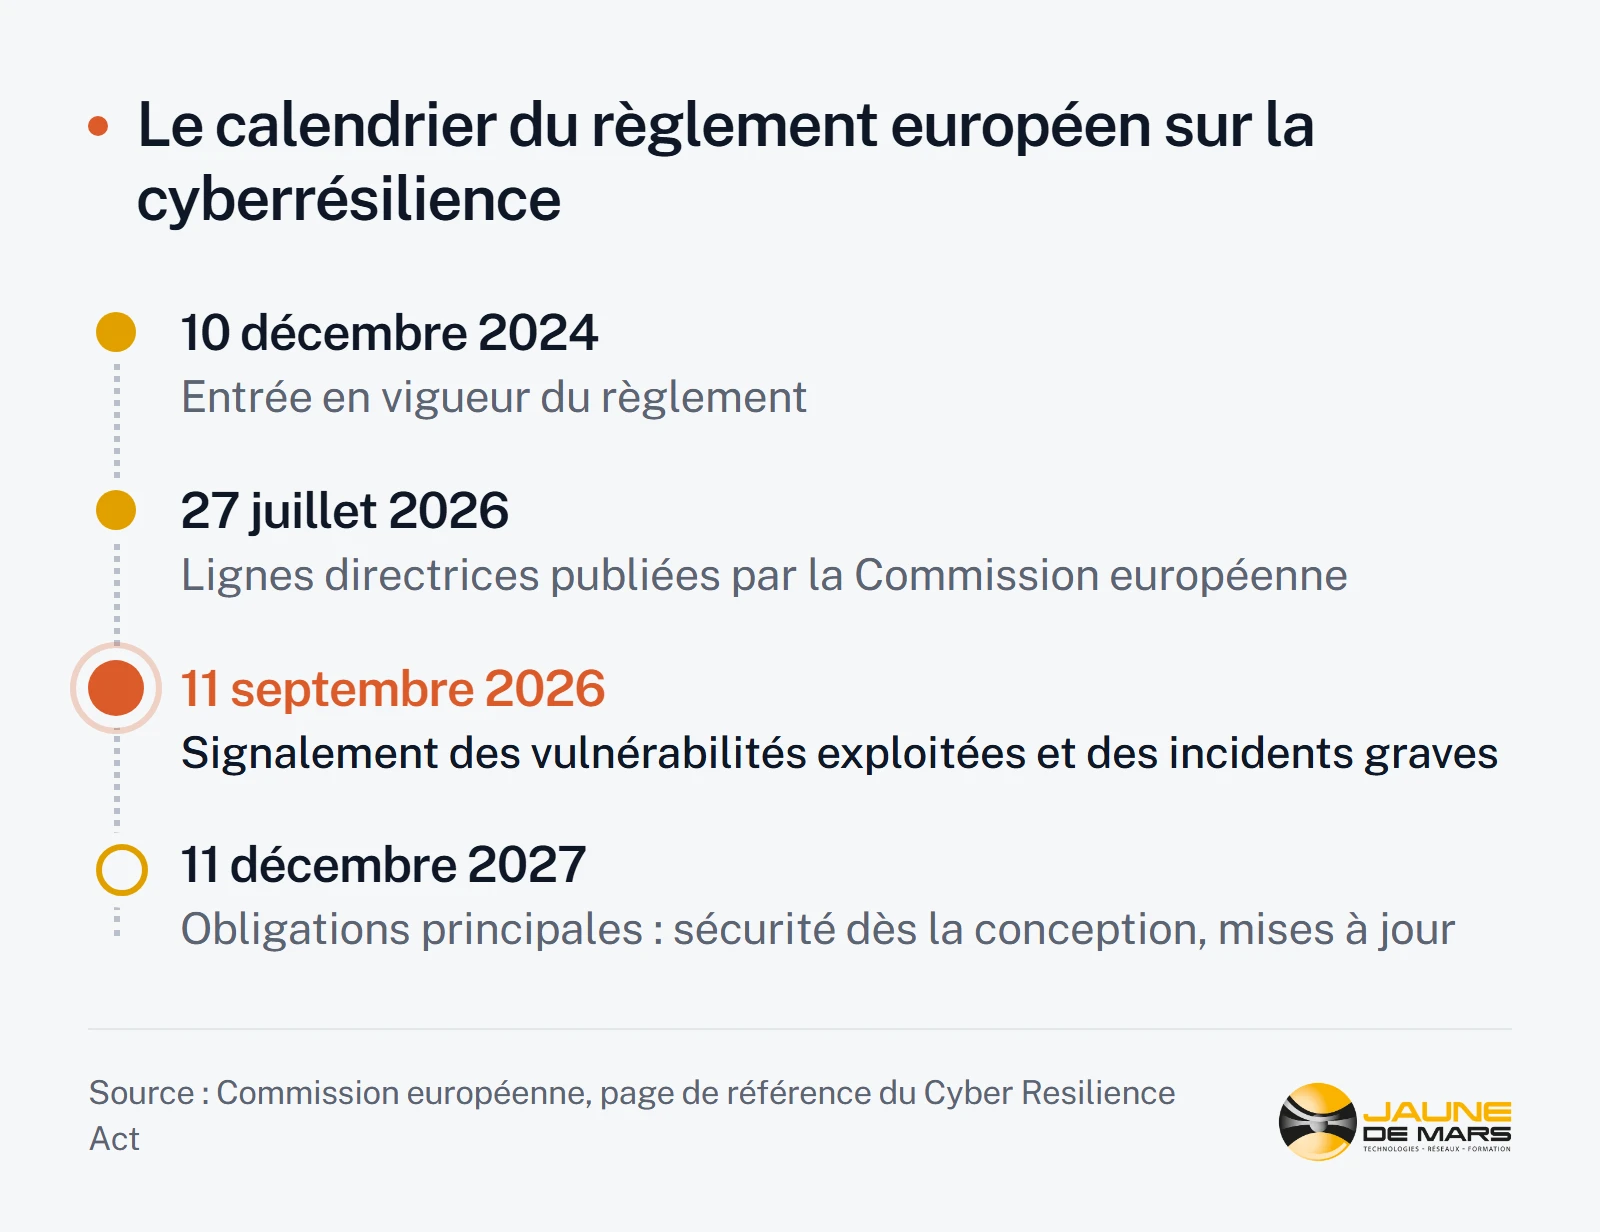
Le règlement européen sur la cyberrésilience (Cyber Resilience Act) est entré en vigueur le 10 décembre 2024. Il vise les « produits comportant des éléments numériques » : matériels et logiciels capables de se connecter. Un modem 4G, une passerelle de téléalarme, un routeur industriel en font partie.
La logique du texte tient en une phrase : un produit connecté n'est pas terminé le jour où il sort d'usine. Il vit, il est cherché par des robots, il doit être corrigé. Le règlement demande au fabricant de prévoir cette vie-là et de la rendre lisible pour l'acheteur.
Deux dates
- 11 septembre 2026 : les obligations de signalement s'appliquent. Un fabricant qui apprend qu'une faille de son produit est activement exploitée, ou qu'un incident grave l'affecte, doit le notifier.
- 11 décembre 2027 : les obligations principales s'appliquent — sécurité dès la conception, gestion des vulnérabilités, mises à jour pendant la durée de vie annoncée du produit.
La Commission européenne a publié le 27 juillet 2026 des lignes directrices pour aider fabricants et entreprises à s'y préparer.
Vous n'êtes pas fabricant ? Vous êtes concerné quand même
Celui qui achète, installe ou exploite des équipements connectés n'a pas d'obligation de signalement. Il vit en revanche avec les conséquences. Un parc de passerelles, c'est un parc de petits ordinateurs posés pour dix ou quinze ans, dans des endroits où personne ne passe. Il a, dès maintenant, de bonnes questions à poser à ses fournisseurs :
- Pendant combien d'années ce produit recevra-t-il des correctifs de sécurité ?
- Comment suis-je prévenu lorsqu'une vulnérabilité est découverte ?
- Les mises à jour peuvent-elles être appliquées à distance, sur tout un parc ?
- Le produit est-il livré sans mot de passe par défaut ni service inutile ouvert ?
- Que se passe-t-il à la fin de la période de suivi annoncée : remplacement, migration, prolongation ?
Ces questions gagnent à être écrites dans la consultation plutôt que posées au téléphone. Une réponse datée, dans un devis, vaut mieux qu'un accord de principe.
Trois réflexes qui ne coûtent rien
- Tenir l'inventaire. On ne corrige pas ce que l'on n'a pas recensé. Marque, modèle, version du logiciel embarqué, date de pose : quatre colonnes suffisent pour commencer.
- Changer les mots de passe d'usine. C'est la porte la plus utilisée, et la plus simple à fermer. Elle se ferme à la préparation du matériel, pas sur le terrain, un technicien en haut d'une échelle.
- Réduire la surface exposée. Un équipement qui n'a pas besoin d'être joignable depuis Internet ne doit pas l'être. C'est un choix d'architecture, fait une fois, qui protège pendant toute la vie du parc.
Ce que nous faisons de notre côté
Un équipement que personne ne peut atteindre depuis Internet est un équipement difficile à attaquer. C'est le principe de notre liaison privée : les cartes SIM de nos clients dialoguent avec leur plateforme sans être exposées sur le réseau public. Nous sélectionnons les modems que nous fournissons, nous les configurons avant livraison, et nous suivons les avis de sécurité de leurs fabricants.
Nos équipes réseaux et systèmes appliquent aux infrastructures du groupe la règle qu'elles conseillent à nos clients : cloisonner, tenir les mises à jour, surveiller en continu. Quand un centre d'appels d'urgence dépend de vous, une indisponibilité le temps d'un correctif n'est pas une option.
Questions fréquentes
Dois-je déclarer quelque chose si une passerelle de mon parc est touchée ?
Le règlement fait porter le signalement sur le fabricant du produit, pas sur celui qui l'installe ou l'exploite. Votre rôle est de remonter l'information à votre fournisseur et de savoir combien d'équipements sont concernés — ce qui suppose un inventaire à jour. D'autres obligations peuvent par ailleurs s'appliquer à votre activité : à vérifier avec votre conseil.
Faut-il remplacer le matériel déjà posé ?
La question n'est pas d'abord juridique. Un équipement qui ne reçoit plus de correctifs reste un équipement vulnérable, quel que soit le texte applicable. Le bon moment pour en tenir compte est la campagne de remplacement que l'arrêt de la 2G impose déjà : autant ne pas reposer, pour quinze ans, un produit sans suivi annoncé. Pour la portée exacte du règlement sur un parc existant, demandez l'avis de votre conseil.
Une carte SIM peut-elle être attaquée ?
La carte n'est pas la cible habituelle : ce qui intéresse un attaquant, c'est l'équipement qu'elle raccorde et le chemin qu'elle ouvre. D'où l'intérêt d'une liaison qui ne débouche pas sur l'Internet public et d'un abonnement limité aux usages prévus. Nous détaillons ce point dans notre article sur l'APN privé.
Comment savoir si un fournisseur joue le jeu ?
Trois signes ne trompent pas : il annonce la durée de suivi de ses produits, il dispose d'un point de contact pour recevoir les signalements de failles, et il vous prévient de lui-même quand un correctif sort. Le troisième est le plus révélateur.
Modems et connectivité · Réseaux et systèmes · Cartes SIM M2M · Nous contacter